
پایگاه خبری تحلیلی بانک مردم ـــ پروانه عابدینی: بانکها در سالهای اخیر به یکی از پرترددترین جبهههای جنگ سایبری تبدیل شدهاند و دامنه این حملات دیگر به یک منطقه محدود نیست؛ از اروپا و آمریکا تا آسیا و آمریکای لاتین خبر میرسد.
به گزارش بانک مردم، در فرانسه، یک بانک حدود ۱۰۰ میلیون یورو در تراکنشهای متقلبانه از دست داد و در آمریکا شرکتهای بزرگ مالی والاستریت هدف تلاش هکرها برای نفوذ به سامانههای اطلاعاتی قرار گرفتند. هند از فعالیت گروهی هکری خبر داد که با ابزارهای هوش مصنوعی مؤسسات مالی را هدف میگیرد و در برزیل بدافزارهایی شناسایی شدند که مستقیماً سامانه پرداخت بانکی را نشانه رفته بودند. تصویر بزرگتر را گزارش صندوق بینالمللی پول کامل میکند: حدود ۱۰ درصد رویدادهای سایبری ثبتشده در یک دهه گذشته به بخش مالی مربوط بوده است؛ سهمی که با توجه به وزن کوچک این بخش در اقتصاد، بهروشنی نشان میدهد بانکها هدف ترجیحی مهاجماناند.
چرا بانکها اینقدر جذاباند؟
دلیلش روشن است: هیچ نهادی به اندازه بانک، هم پول متمرکز دارد، هم داده شخصی میلیونها نفر، و هم وابستگی حیاتی به سیستمهای دیجیتال. یک حمله موفق به بانک، فقط زیان مالی نیست؛ میتواند اعتماد عمومی را برای هفتهها خدشهدار کند.
در مقیاس جهانی، الگوی غالب حملات در دو دسته میگنجد. دسته اول، سرقت مستقیم و کلاهبرداری است که نمونه تاریخیاش حمله به بانک مرکزی بنگلادش در سال ۲۰۱۶ بود؛ مهاجمان از طریق دسترسی به شبکه سوئیفت تلاش کردند نزدیک به یک میلیارد دلار جابهجا کنند و بخشی از آن در بازارهای آسیا ناپدید شد. دسته دوم، باجافزاری و فلجکردن عملیات است که نمونه شاخصش حمله نوامبر ۲۰۲۳ به شرکت خدمات مالی ICBC در آمریکا بود؛ این حمله توانایی تسویه بخشی از معاملات اوراق خزانه آمریکا را مختل کرد و نشان داد که یک شرکت کوچک در زنجیره مالی میتواند بازارهای بزرگ را تحت فشار بگذارد. گزارش ثبات مالی بانک انگلستان در ۲۰۲۵ هم صریحاً هشدار داده که تنشهای ژئوپلیتیکی با افزایش حملات سایبری همراه شده و ریسک «آسیب به یکپارچگی داده» در سیستمهای پرداخت و تسویه، سناریویی جدی و محتمل است.
ایران؛ از خرداد ۱۴۰۴ تا خرداد ۱۴۰۵
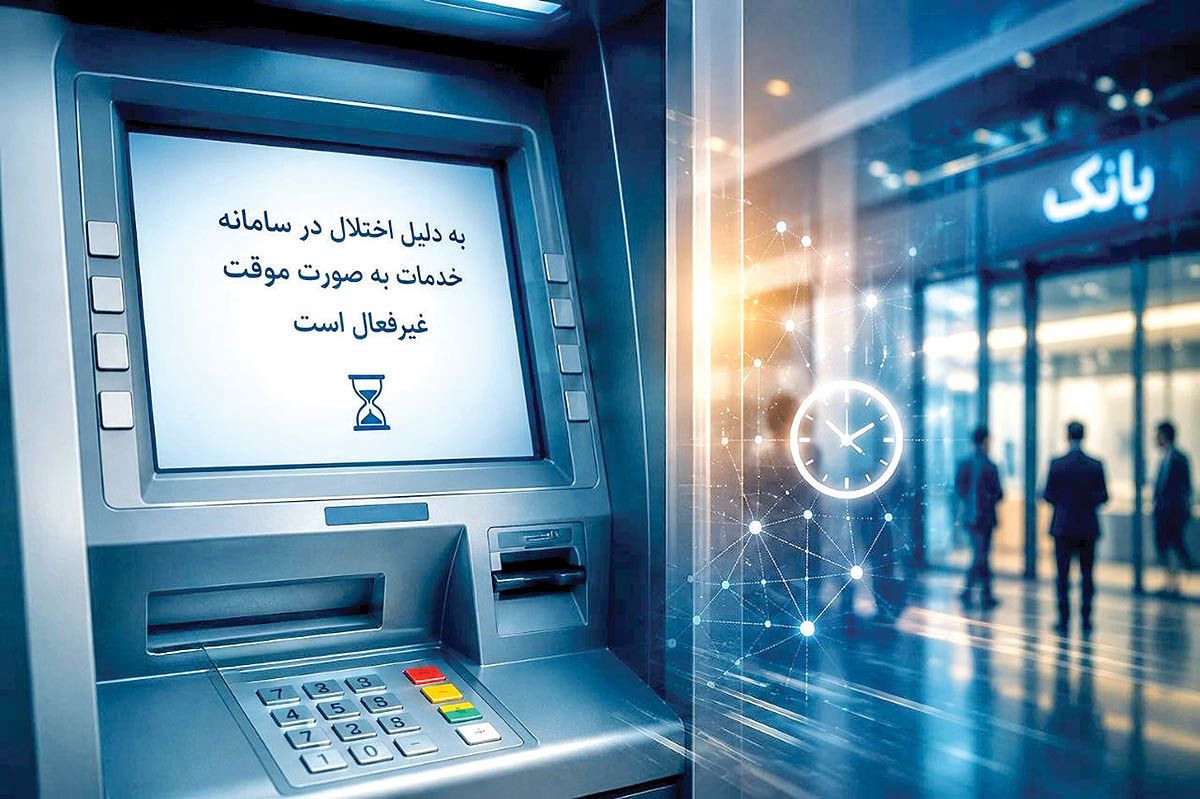
ایران نیز از این موج بیرون نمانده است. در خرداد ۱۴۰۴، زیرساخت سایت و سرورهای بانک سپه و بانک پاسارگاد از دسترس خارج شد؛ اختلالی که بازیابی کامل آن حدود ۱۱ روز طول کشید و خدمات کارت و بانکداری الکترونیک را بهشدت تحت تأثیر گذاشت. در خرداد ۱۴۰۵ نیز موجی از حملات، زیرساخت ارتباطی و سیستمهای کارتی چهار بانک بزرگ — ملی، صادرات، تجارت و توسعه صادرات — را هدف گرفت و اختلال در خودپردازها، پایانههای فروش و اپلیکیشنهای موبایلی را به دنبال داشت. نکته مهم این است که در هر دو مورد، مقامهای رسمی عامل مشخصی را بهطور قطعی معرفی نکردهاند و بخشی از تحلیلها به انگشتاتهامزنی متقابل میان بازیگران دولتی نزدیک شده است؛ بنابراین هر ادعای قطعی درباره هویت مهاجم باید با احتیاط خوانده شود.
ریشههای تکرار
دلیل تکرار این اتفاقات را میتوان در چند نقطه دید. نخست، معماری فناوری بانکهای کشور در بسیاری از موارد بر سیستمهای قدیمی و یکپارچهسازیهای شتابزده استوار است؛ همین تمرکز و پیوستگی، در عین کارایی، یک نقطه شکست مشترک میسازد. دوم، بانکها بهعنوان بخشی از زیرساخت حیاتی، هدفی جذاب برای فشار سیاسی و عملیات روانیاند؛ حملهای که فقط چند ساعت صف خودپرداز بسازد، از نظر تبلیغاتی ارزشمندتر از سرقت چند میلیون دلار است. سوم، زنجیره تأمین فناوری و پیمانکاران ثالث، دروازهای است که کمتر دیده میشود اما بیشترین نفوذ از آن انجام میشود. چهارم، عامل انسانی و مهندسی اجتماعی همچنان سادهترین راه ورود است؛ فیشینگ و بدافزار روی دستگاه کارمندان، در بسیاری از پروندههای بزرگ، نقطه شروع ماجرا بوده است. و پنجم، نبود شفافیت و گزارشدهی منظم پس از حادثه، هم یادگیری نهادی را کند میکند و هم زمین را برای تکرار همان اشتباه هموار میسازد.
جمعبندی کوتاه این است که امنیت سایبری بانک دیگر یک پروژه فناوری نیست، بلکه بخشی از حاکمیت و ثبات اقتصادی است. کاهش ریسک، بیش از آنکه به خرید فناوری جدید وابسته باشد، به تفکیک شبکهها، پشتیبانگیری آزمودهشده، تمرین منظم سناریوهای بحران، سختگیری بر پیمانکاران و شفافیت در گزارشدهی نیاز دارد. تا زمانی که اینها به رویه روزمره تبدیل نشوند، هر حمله بعدی، فقط یک خبر تازه نخواهد بود؛ تکرار همان آسیب است.